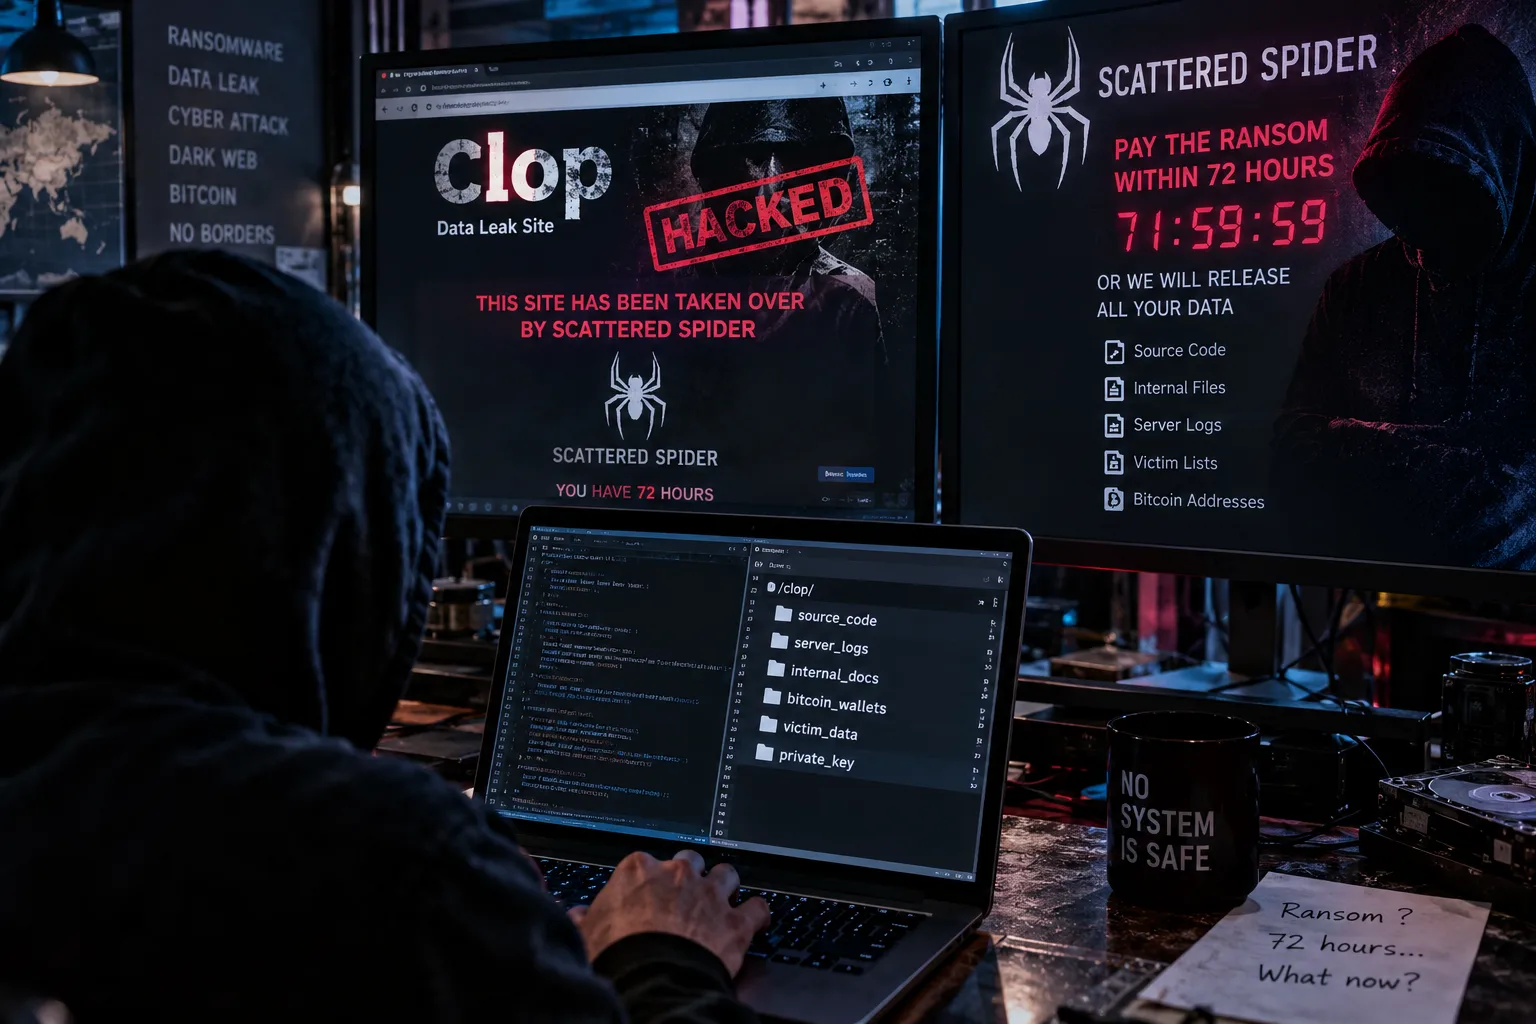
9月21日,暗网发生一起罕见的黑客团伙“黑吃黑”事件。知名数据窃取及勒索团伙“闪猎者”声称,已攻破竞争对手“克洛普”的暗网网站,并取得其部分基础设施的控制权。更引发关注的是,“闪猎者”随后反过来向“克洛普”索要赎金,并下达72小时期限,威胁若对方未按要求处理,将公开从其系统中取得的数据。
据称,此次攻击发生在9月18日前后。“闪猎者”表示,他们发现“克洛普”暗网站点所使用的软件存在安全漏洞,并利用相关漏洞进入服务器。
到9月19日,“克洛普”原本用于公布受害企业名单及发布勒索信息的暗网泄露网站,已经被替换为显示“网站已被闪猎者接管”的页面。多名网络安全研究人员随后确认,该暗网网站确实遭到篡改。
不过,“闪猎者”进一步声称,他们此次取得的不只是网站页面控制权,还获取了“克洛普”的网站源代码、服务器日志、内部文件,以及暗网地址使用的关键私钥。如果相关说法属实,意味着攻击者可能具备冒充“克洛普”并控制其原暗网地址的能力。
目前能够确认的是,“克洛普”的暗网网站确实遭到篡改,但有关网站源代码、服务器日志、内部文件及私钥遭窃取的说法,主要来自“闪猎者”单方面披露,尚未得到完全独立验证。
此次冲突并非突然发生。此前,两大团伙已经因一场针对甲骨文企业软件的大规模网络攻击产生矛盾。“克洛普”曾利用甲骨文企业应用软件漏洞,对大量公司发动攻击并窃取数据,而“闪猎者”则声称,相关漏洞利用代码原本由其掌握,之后被“克洛普”取得并用于大规模攻击。
此后,双方开始相互指责。“闪猎者”还声称,“克洛普”方面曾威胁公开其成员真实身份,并向部分成员发出死亡威胁。随后,“闪猎者”展开反击,并威胁公开“克洛普”成员资料、内部运作信息及勒索交易记录。
随着“克洛普”暗网网站此次遭到攻陷,双方冲突进一步升级。“闪猎者”直接向对方下达72小时期限,要求“克洛普”主动联系并支付赎金,否则将公开声称从其系统中取得的数据。
按照“闪猎者”的说法,相关数据可能涉及“克洛普”此前攻击企业后哪些公司曾支付赎金、具体支付金额,以及相关比特币收款地址等敏感信息。到9月21日,“闪猎者”还声称,“克洛普”每拖延24小时,相关条件就会进一步提高,同时要求对方公开道歉。
截至目前,“克洛普”尚未对此事作出正式公开回应。不过,有网络安全研究人员表示,被接管的网站一度短暂出现疑似由“克洛普”发布的信息,内容称对方留下的联系方式无法使用,并试图通过双方此前使用过的渠道重新取得联系。但这段信息的真实性目前仍无法完全确认。
“克洛普”长期活跃于全球勒索及数据窃取领域,此前曾利用文件传输软件漏洞发动大规模攻击,涉及大量企业和机构,并通过在暗网公布受害者数据进行勒索。“闪猎者”同样是长期活跃的数据窃取及勒索团伙,过去曾被指参与企业数据库泄露及大规模网络入侵。
网络安全研究人员表示,黑客团伙之间相互攻击并非罕见,但此次直接攻陷竞争对手的暗网网站,并进一步公开反向索要赎金的情况较为少见。目前,这场暗网冲突是否还会进一步升级,以及“闪猎者”是否确实掌握“克洛普”的核心服务器资料及勒索交易记录,仍有待进一步验证并受到网络安全领域关注。